1. 官方补丁升级
待PHP官方于今日22:00发布安全修复版本后,请根据业务环境使用的PHP分支,第一时间升级至对应安全修复版本;使用宝塔面板、容器镜像或其他运维服务的用户,待服务商同步更新后及时完成升级。
升级前请务必做好全站数据与配置备份,升级后重启PHP服务并验证业务可用性。
2. 临时应急防护
一是修改php.ini配置文件,添加或调整以下配置项,关闭会话上传进度功能并开启严格模式:
session.upload_progress.enabled = 0
session.use_strict_mode = 1
修改完成后重启PHP-FPM或对应Web服务,确认配置生效。
二是通过WAF、反向代理等边缘程序,收紧multipart/form-data类型POST请求的检测规则,对无需文件上传的业务端点限制或拦截上传请求,收缩攻击面。
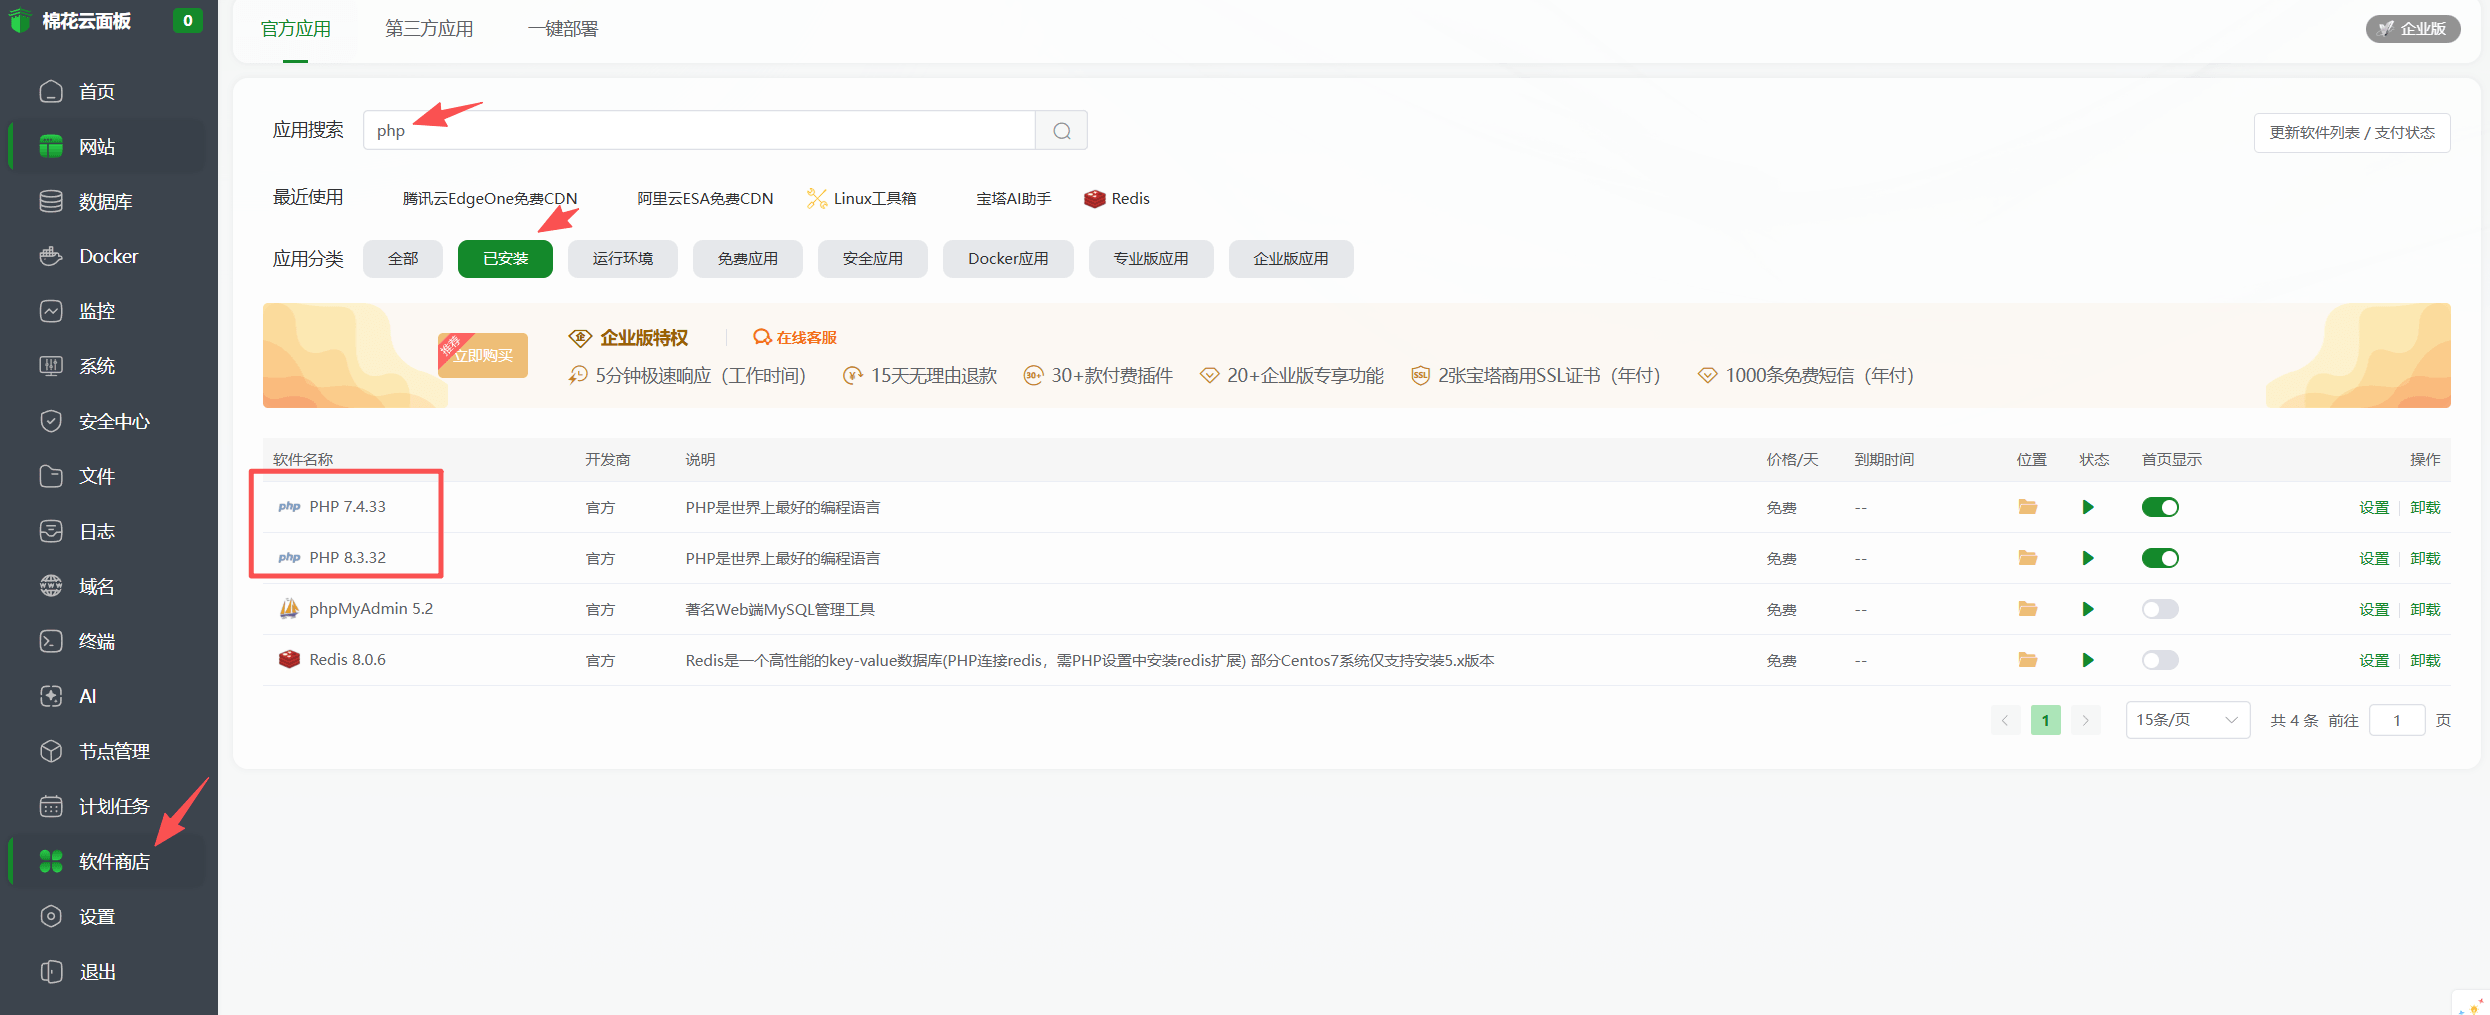
特别的,对于宝塔面板用户,具体操作步骤如下:
- 打开软件商店,选择已安装,逐个打开PHP应用修改配置。
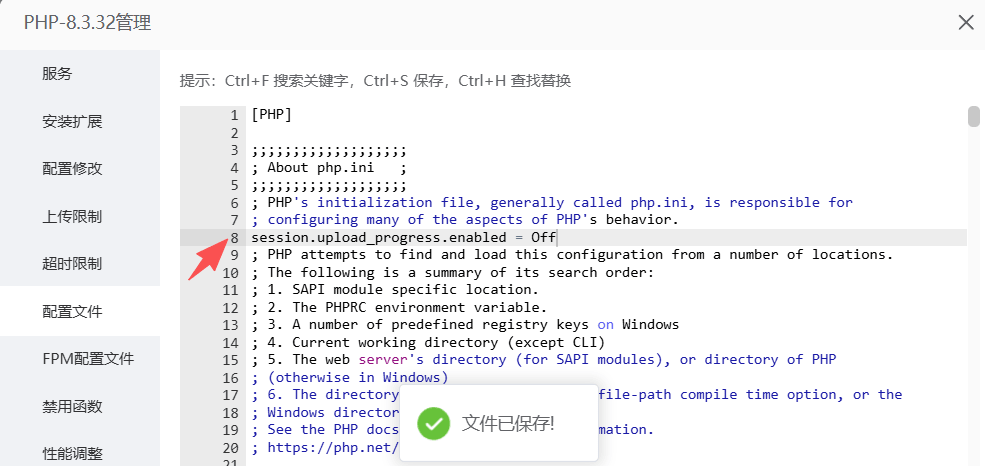
2.在配置文件中任意行插入 session.upload_progress.enabled = Off,随后保存,重载配置。
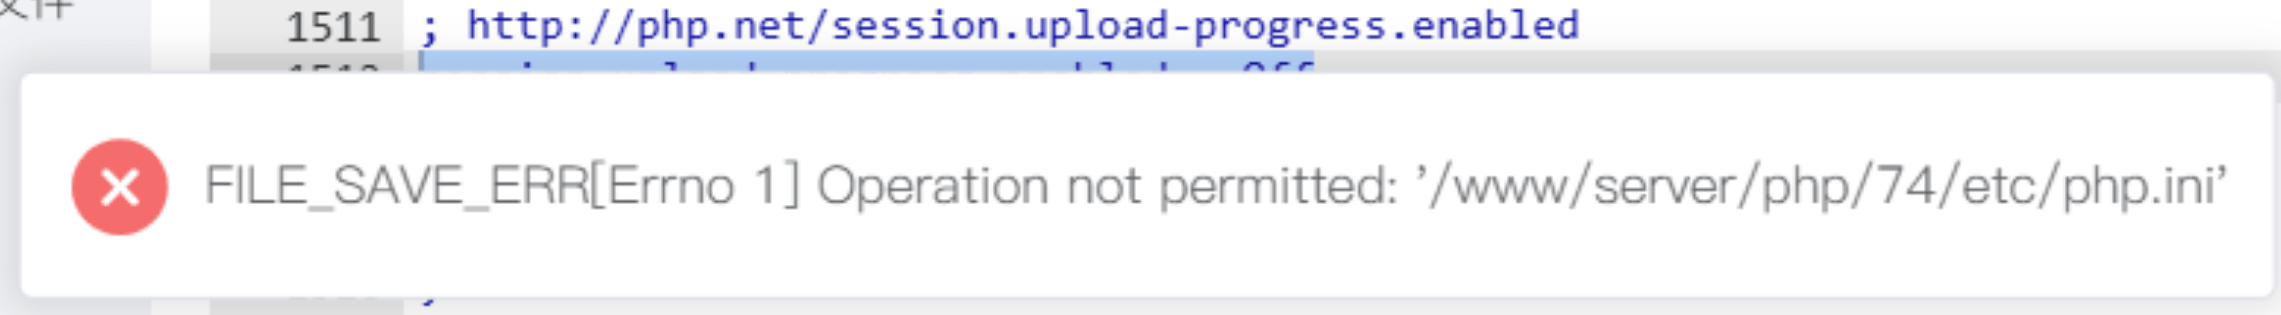
若提示无权限写入,记得临时关闭宝塔系统加固!
3. 全面安全自查
立即排查所有服务器、业务系统中的PHP版本与运行实例,梳理PHP 7.x及更早已停止官方维护的存量资产,评估升级可行性;重点监控网站访问日志与进程异常,及时排查针对上传接口的可疑请求,处置异常行为。
原创文章,作者:陌涛,如若转载,请注明出处:https://imotao.com/9448.html
 微信扫一扫