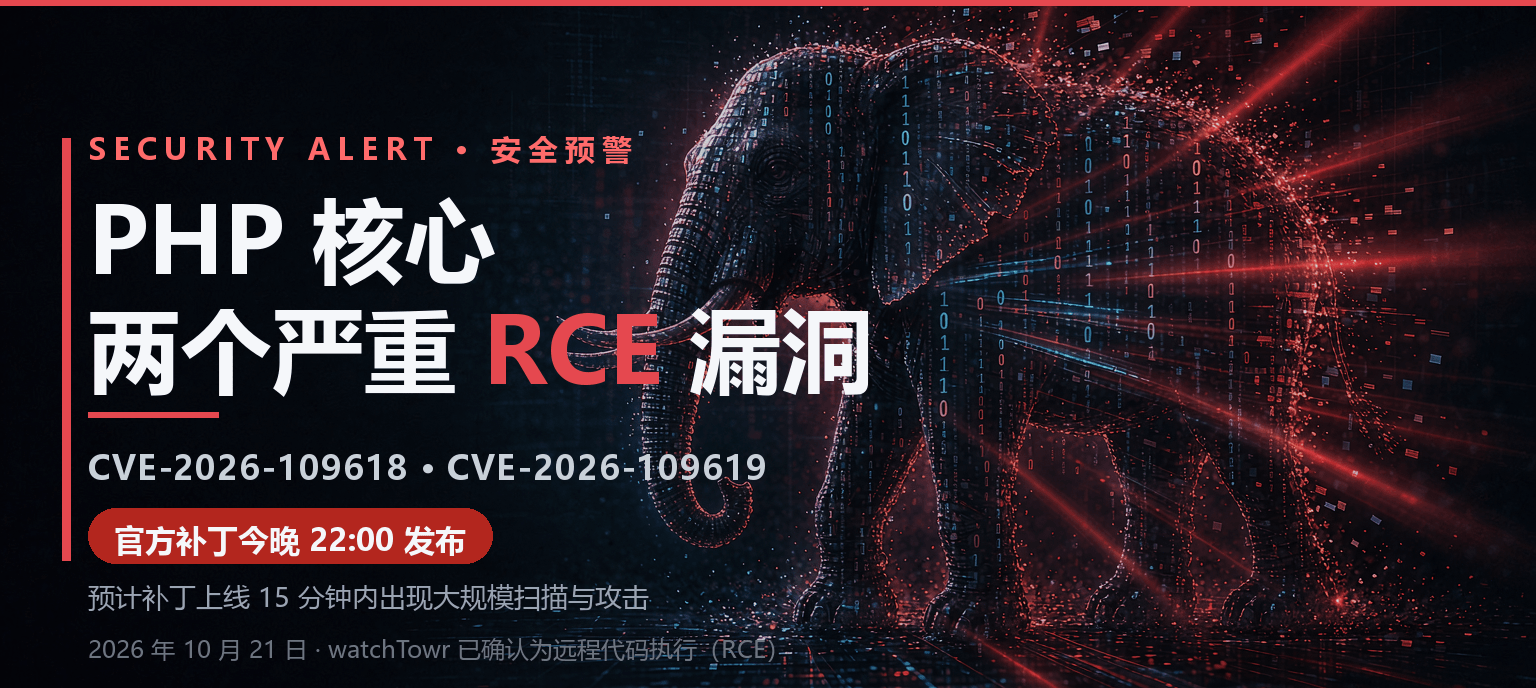
三句话说完:
- PHP 核心被曝出两个严重的远程代码执行(RCE)漏洞:CVE-2026-109618、CVE-2026-109619,PHP 官方安全公告评定为 CVSS v4.0 9.2(严重);
- watchTowr 已确认两者均为 RCE——攻击者可直接拿到服务器 shell;
- 官方补丁将于北京时间今晚(10 月 21 日,周三)22:00 发布,但只修 8.2 / 8.3 / 8.4 / 8.5 四个分支;Sansec 预计补丁后 15 分钟内就会出现大规模扫描与攻击。
不用恐慌,但请现在就开始行动。
一、漏洞影响与范围
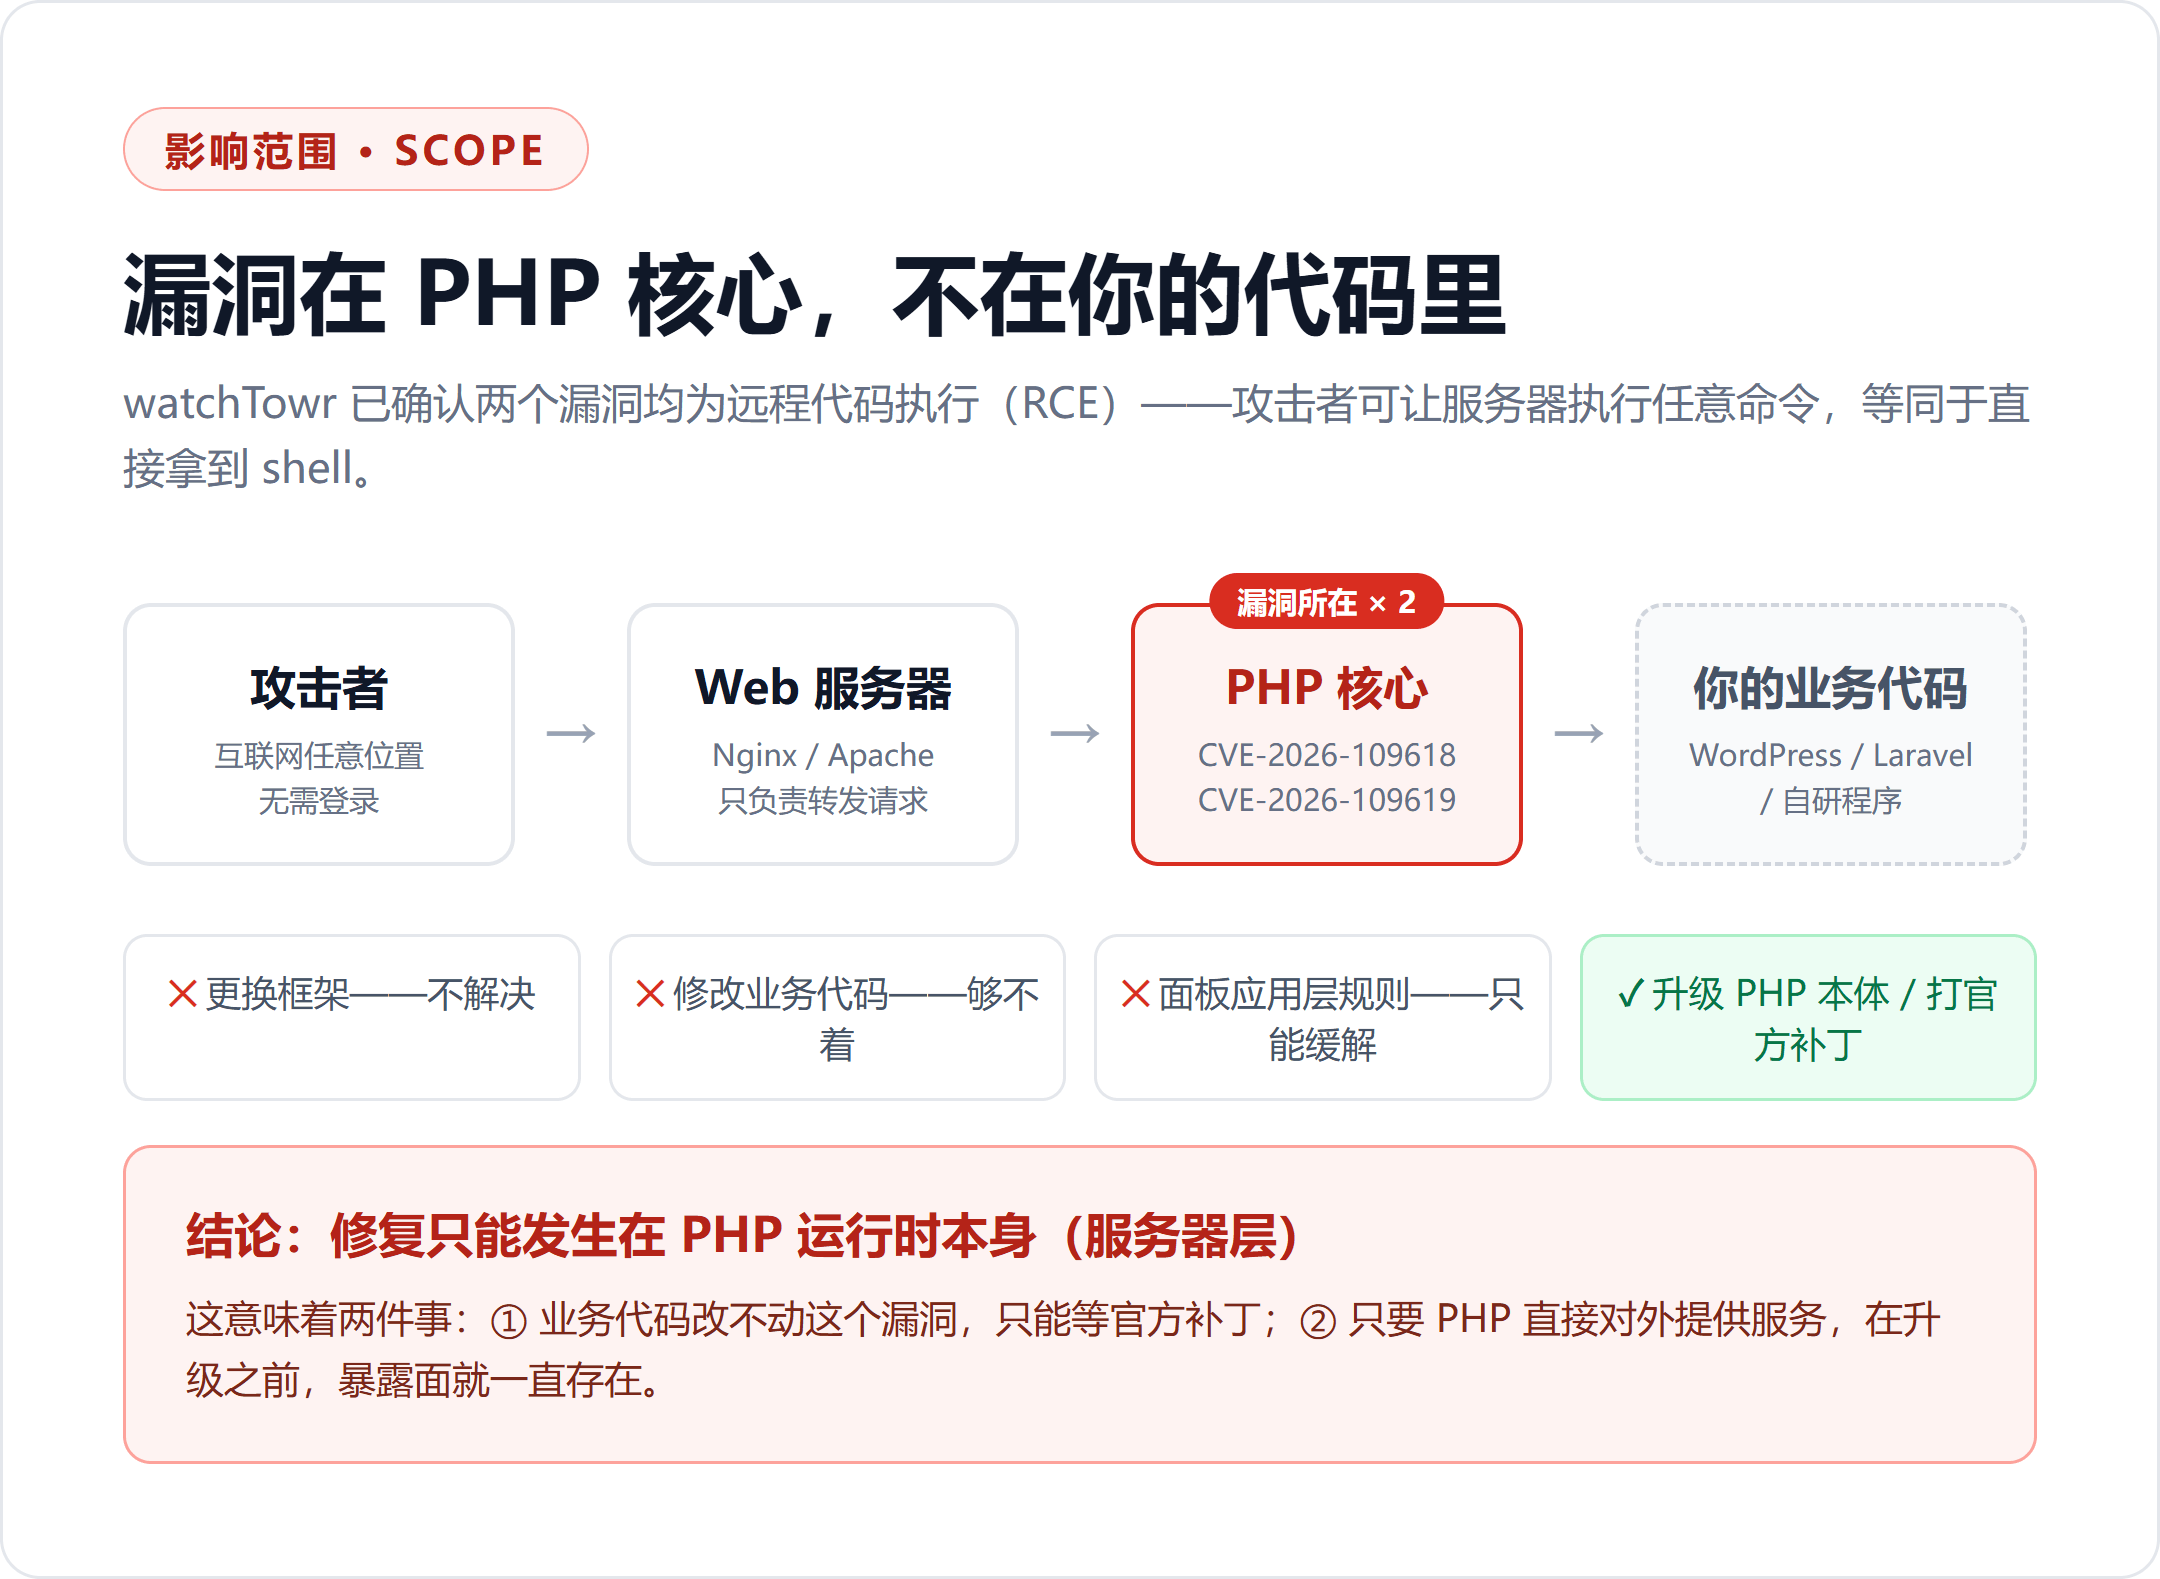
两个漏洞都位于 PHP 核心——不是某个面板、某个框架、某个 CMS,而是 PHP 语言本身。
- 和你的业务代码无关:WordPress、Laravel、自研程序,都只是“住”在 PHP 上的房客;
- 应用层防不住:换框架、改代码、加面板规则,都够不着这个漏洞;
- 修复只能发生在 PHP 运行时本身:升级 PHP,或安装官方补丁。
据 watchTowr 确认,两个漏洞均为远程代码执行(RCE),攻击者可让服务器执行任意命令——等同于直接拿到 shell。至于具体触发条件(是否依赖特定配置、如何触达),官方尚未公布,以官方公告为准。
受影响范围方面,据 Sansec 等安全公司的信息,PHP 5.4 及以上版本均可能受到影响。需要强调:这一范围来自泄露信息、尚未经官方确认,最终受影响版本以官方公告为准。
重点:截至目前(10 月 21 日),watchTowr 表示尚未观察到这两个漏洞的在野利用。但“没观测到”不等于“不会发生”——预计 15 分钟的攻击窗口,正是要抢在别人前面行动的理由。
二、修复时间线
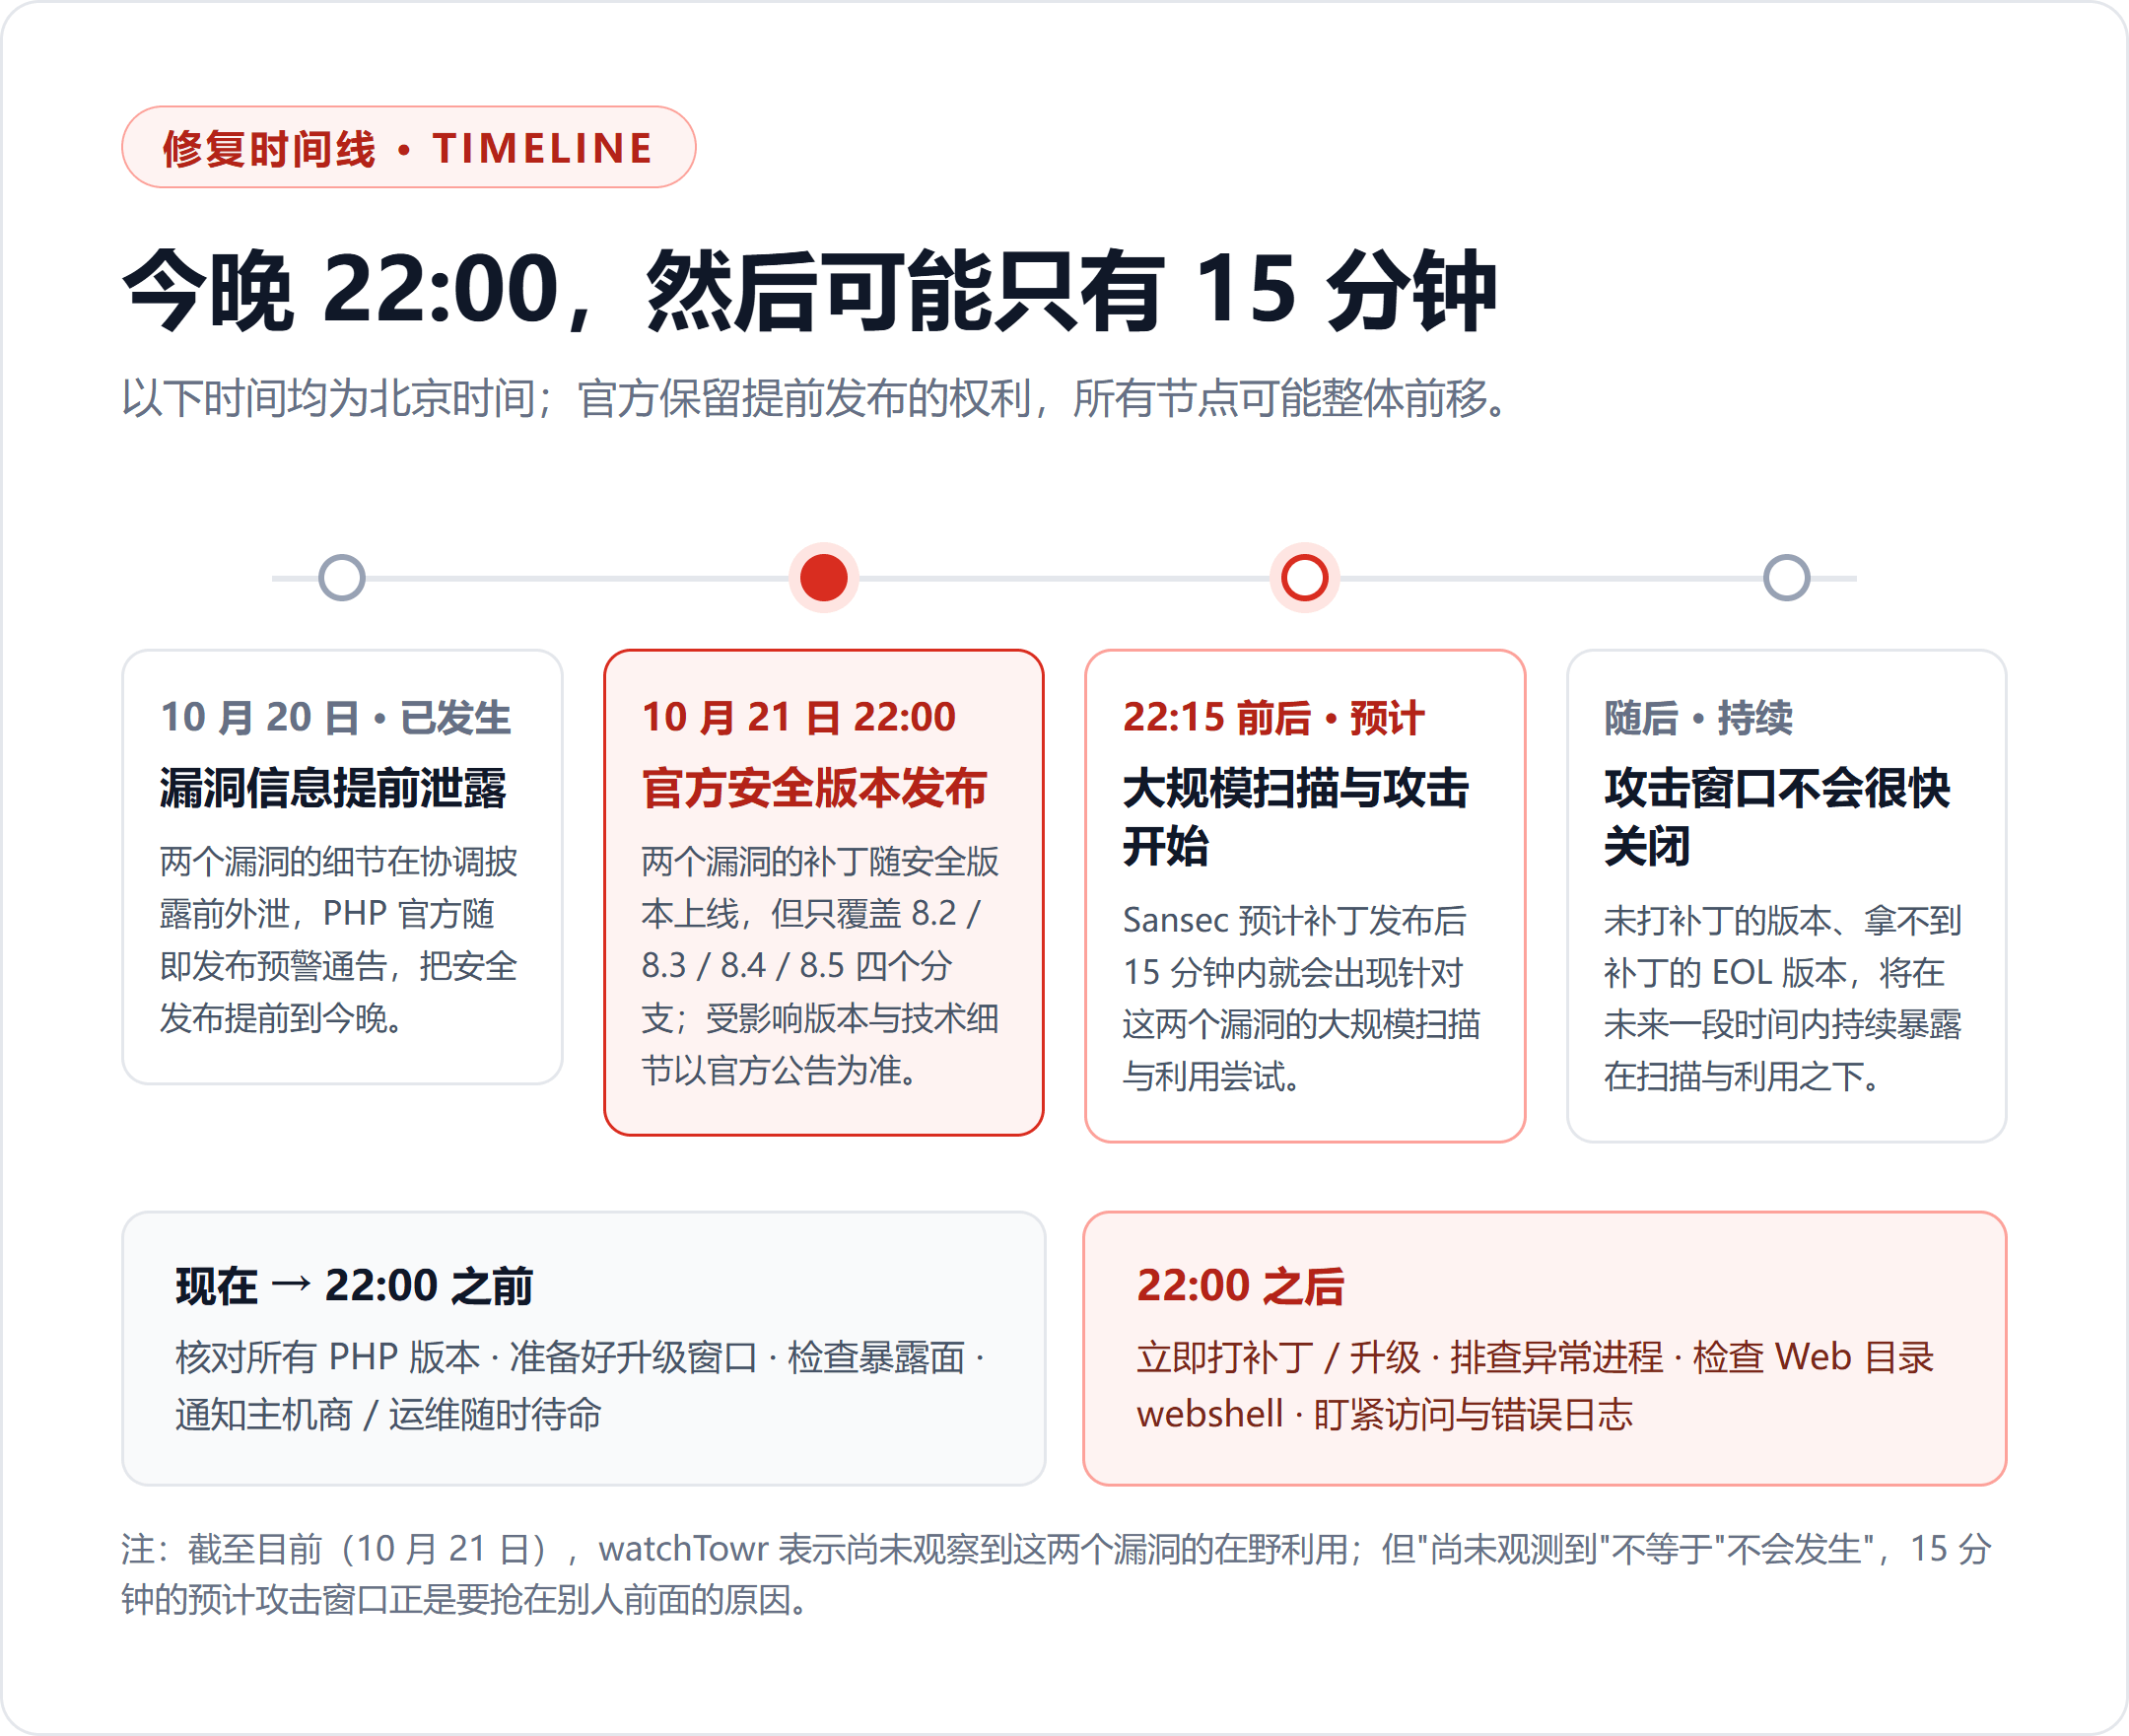
- 10 月 20 日:漏洞信息在协调披露前提前泄露,PHP 官方随即发布预警通告,并把安全发布提前到 10 月 21 日;
- 10 月 21 日 22:00(北京时间):官方安全版本发布,补丁仅覆盖 8.2 / 8.3 / 8.4 / 8.5 四个分支;
- 22:15 前后(预计):Sansec 预计,大规模扫描与利用将在补丁发布后 15 分钟内开始;
- 之后:攻击窗口不会很快关闭,未修复版本首当其冲。
注意:官方保留提前发布的权利。如果漏洞细节进一步公开、或在野利用出现,补丁可能更早落地——所有节点整体前移。
三、受影响版本与处置建议
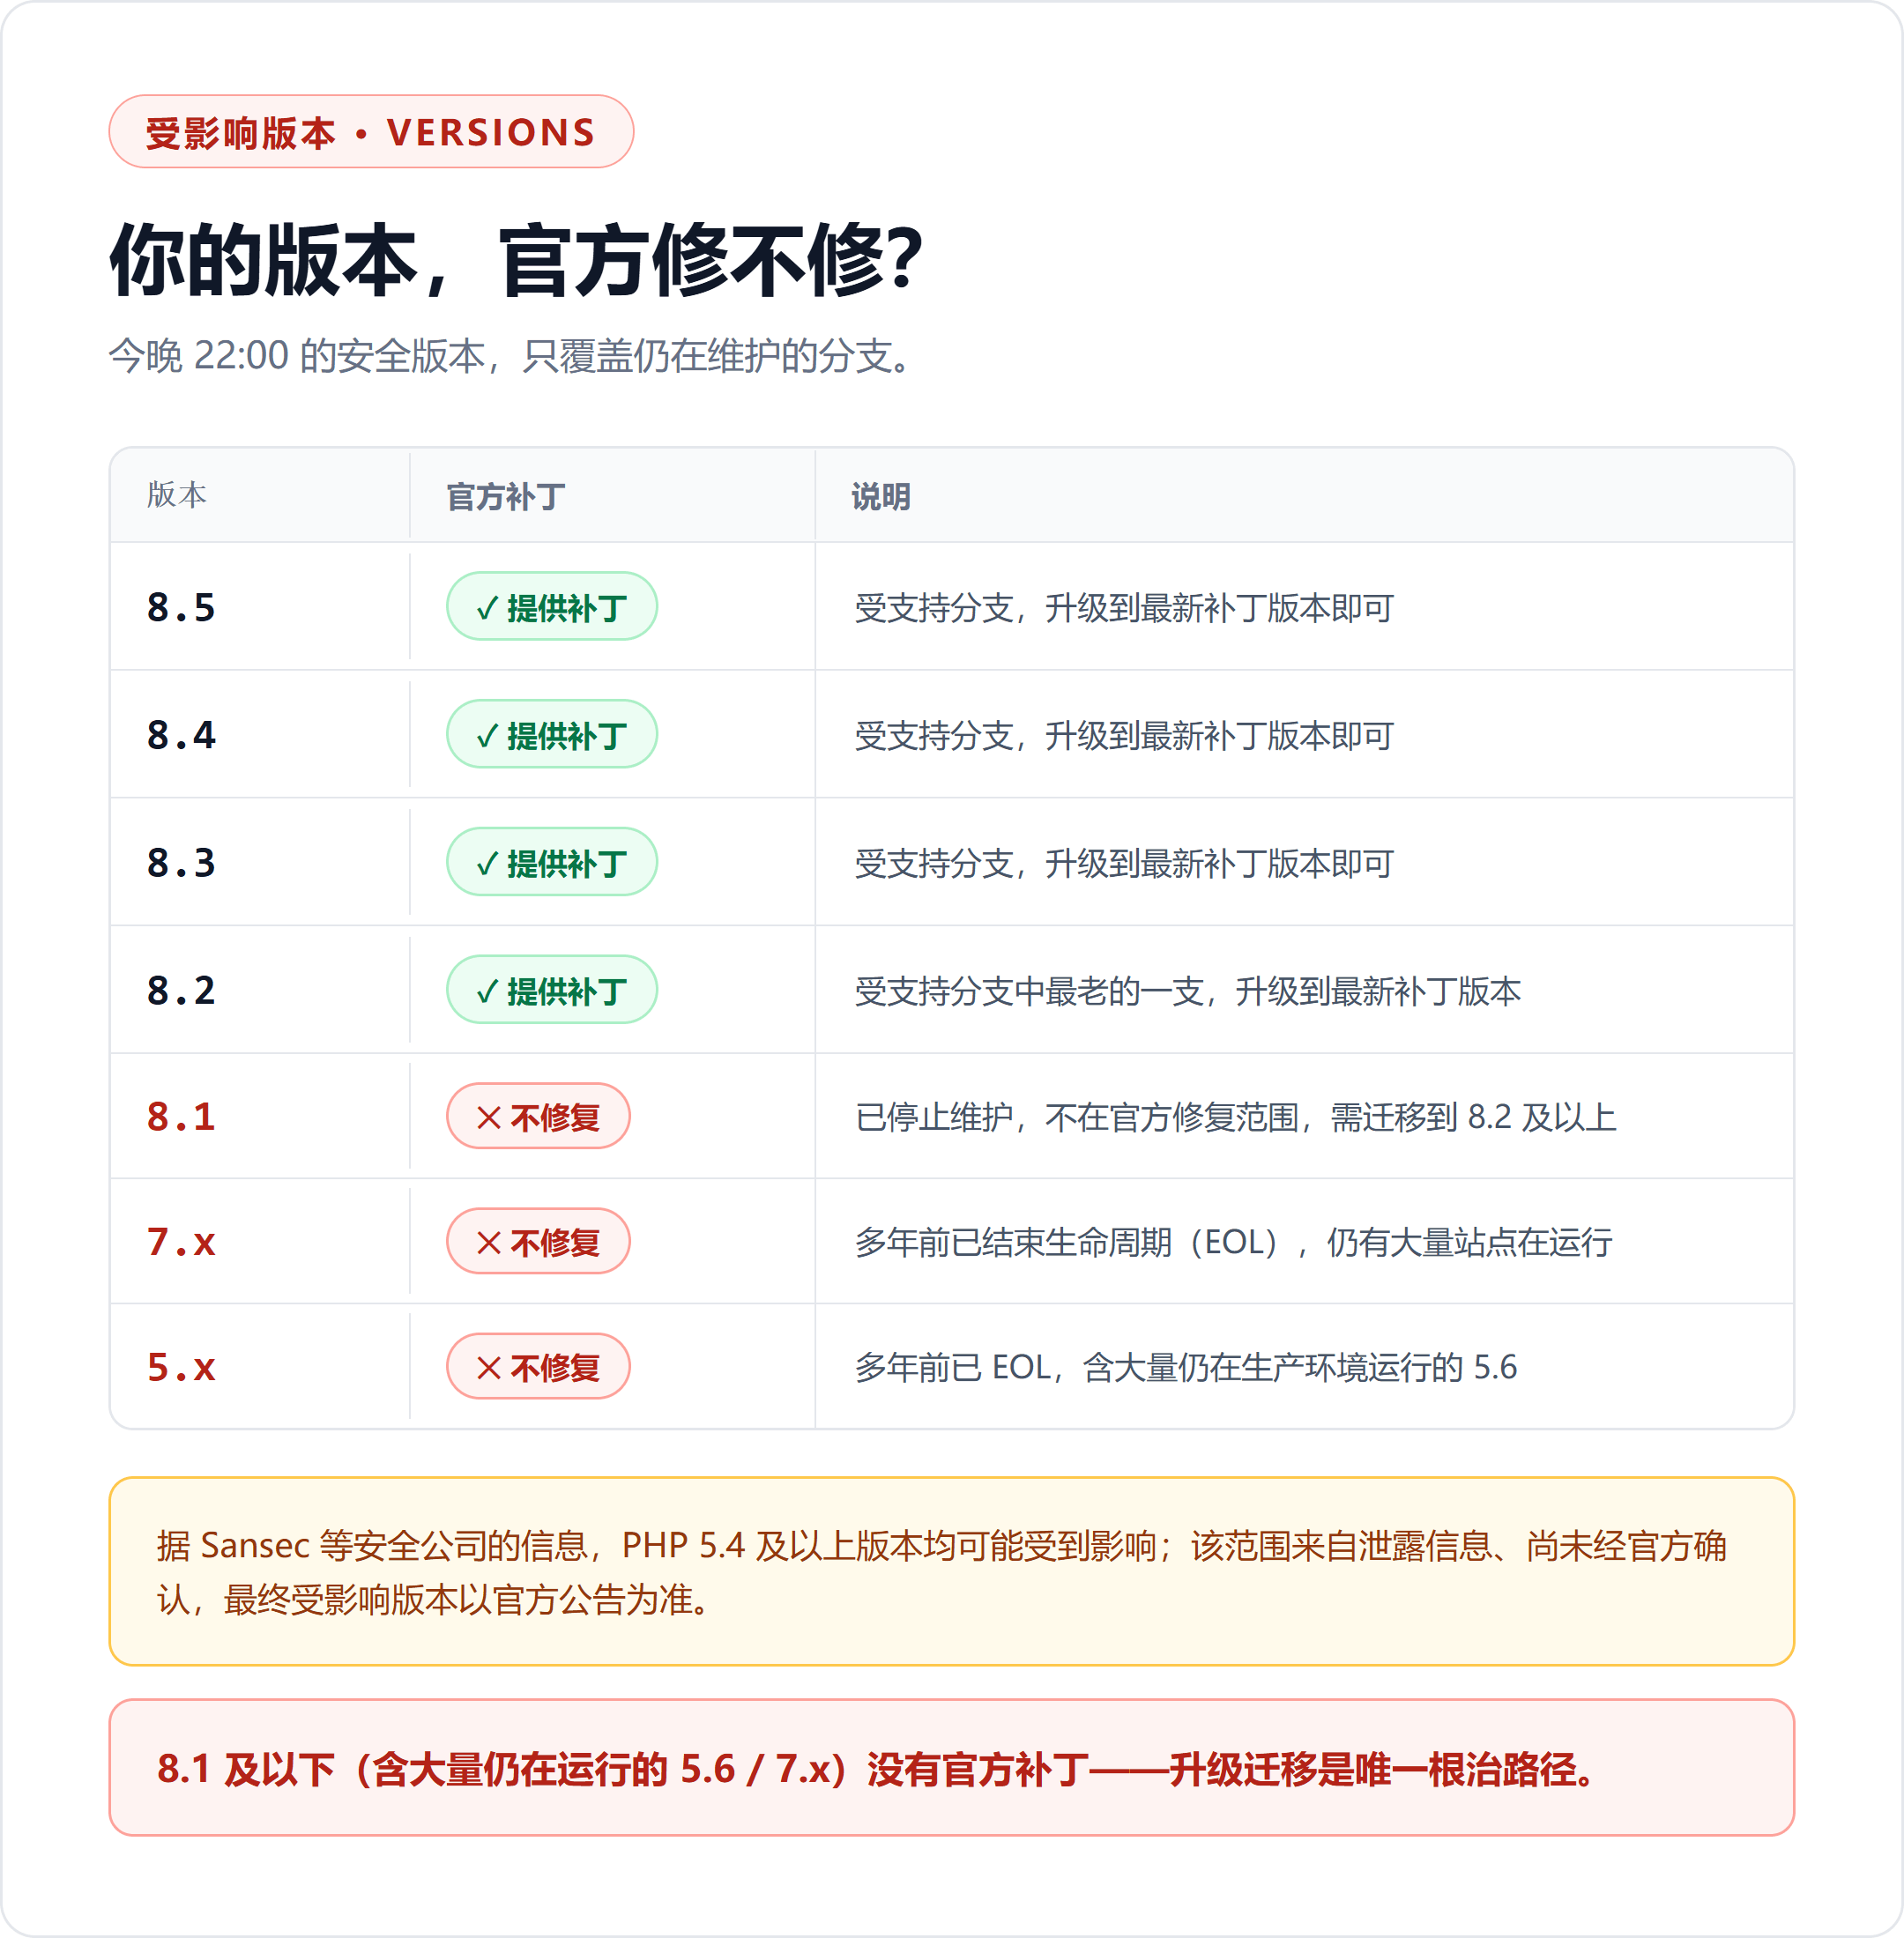
今晚 22:00 起,版本命运分两层:8.5 / 8.4 / 8.3 / 8.2 升级到官方安全版本即可;8.1 及以下(含大量仍在运行的 5.6 / 7.x)官方不再修复。
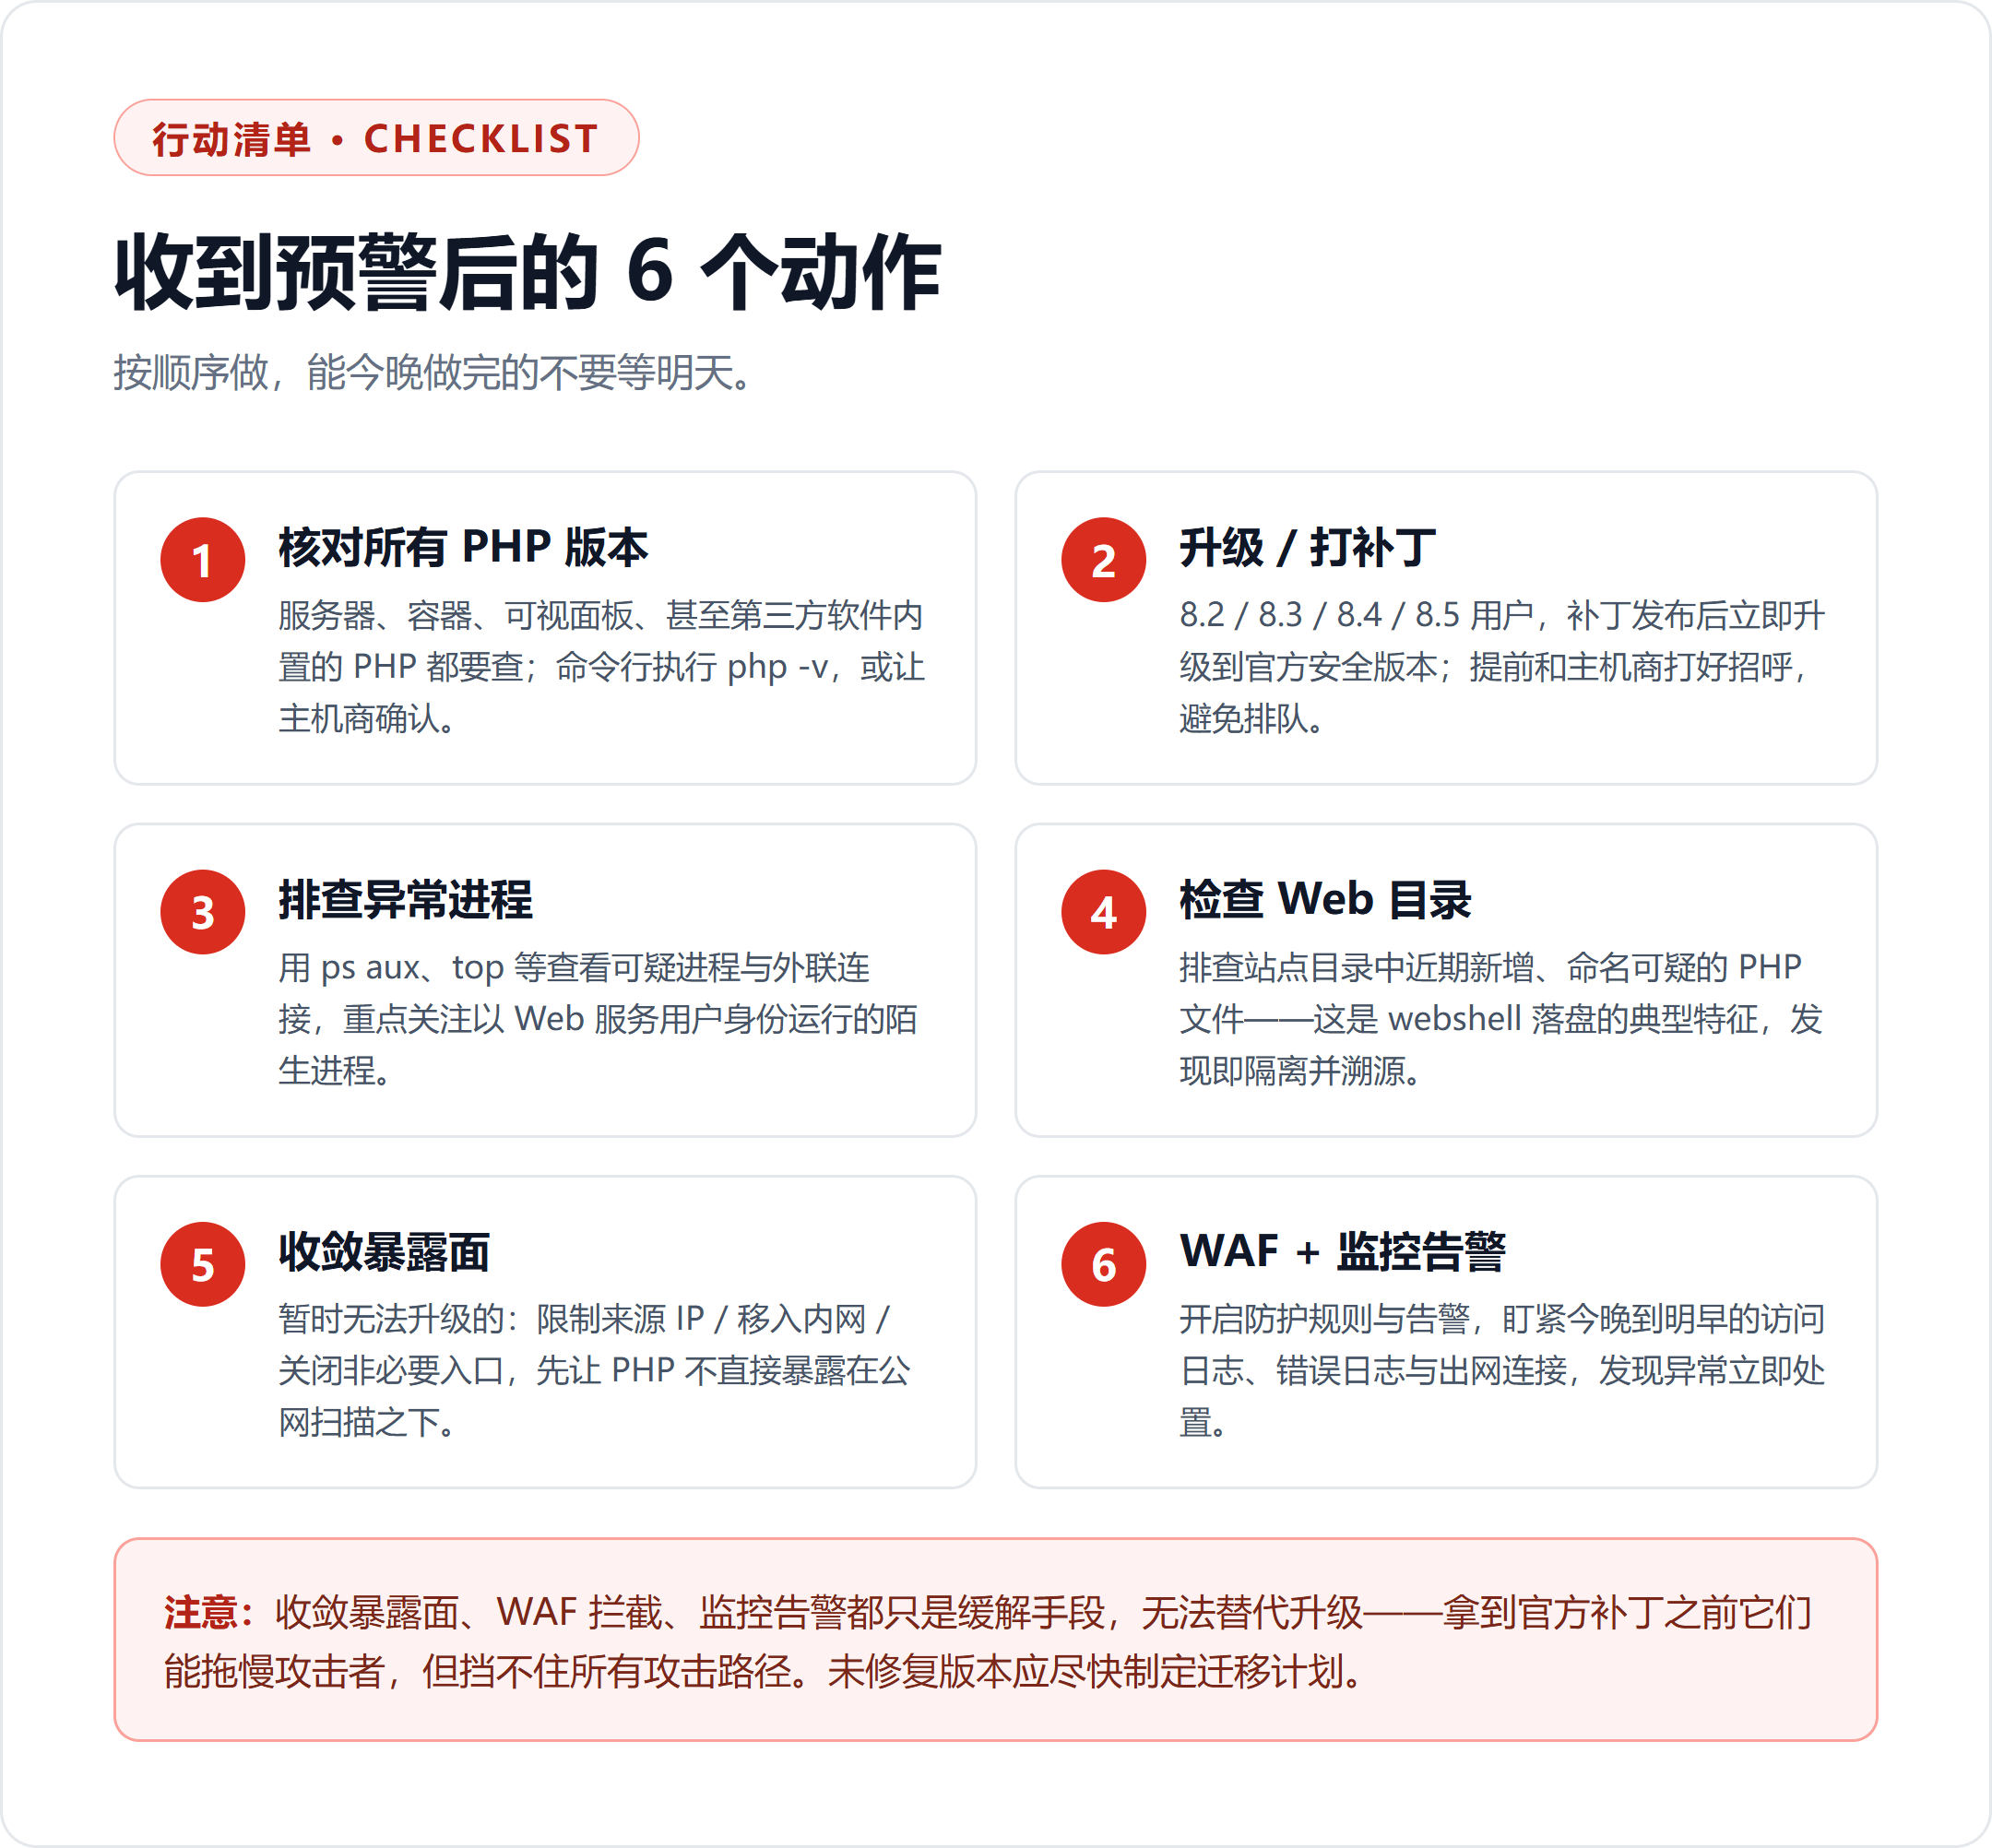
四个动作,按顺序做:
- 核对版本——服务器、容器、可视面板、甚至第三方软件内置的 PHP 都要查;命令行执行 php -v,或让主机商确认;
- 升级 / 打补丁——8.2 / 8.3 / 8.4 / 8.5 用户,补丁发布后立即升级;提前和主机商打好招呼,避免排队;
- 排查异常进程——用 ps aux、top 查看可疑进程与外联连接,重点关注以 Web 服务用户身份运行的陌生进程;
- 检查 Web 目录——排查站点目录中近期新增、命名可疑的 PHP 文件,这是 webshell 落盘的典型特征;发现即隔离并溯源。
四、暂时升不了级?先做这些缓解
如果版本拿不到补丁(8.1 及以下),或者升级窗口在明天,先做缓解:
- 收敛暴露面:限制来源 IP、把服务移入内网、关闭非必要入口——先让 PHP 不直接暴露在公网扫描之下;
- WAF / 防护拦截:有针对性的虚拟补丁规则可以拦截部分攻击载荷,值得开、值得盯;
- 监控告警:盯紧访问日志、错误日志和出网连接,发现异常立即处置。
重点:但必须说清楚:以上都是缓解,不是修复。非官方缓解手段无法替代升级——它们能拖慢攻击者,挡不住所有攻击路径。8.1 及以下版本,请尽快制定迁移到 8.2 及以上分支的计划。
五、结语
这件事的性质:漏洞在 PHP 核心,影响面覆盖大半个互联网;补丁今晚发布,攻击预计 15 分钟内就到。
所以,不用恐慌,但要立即行动——
- 现在:核对版本、准备升级窗口、检查暴露面;
- 22:00 后:打补丁、排查异常进程、检查 webshell;
- 拿不到补丁的版本:先缓解,再排期迁移。
本文信息截至 10 月 21 日。受影响版本、技术细节与利用条件,以 PHP 官方公告为准;建议同时关注 watchTowr、Sansec 等安全公司的后续分析。
原创文章,作者:陌涛,如若转载,请注明出处:https://imotao.com/9440.html
 微信扫一扫